Parrot OS: la distribución Linux para seguridad, privacidad y desarrollo
Si en el blog ya hemos repasado distribuciones pensadas para el día a día, para jugar o para recuperar equipos antiguos, hoy toca una de otro perfil: Parrot OS, es una distribución orientada a la ciberseguridad, la privacidad y el desarrollo. Si quieres ver otras alternativas, puedes consultar mi listado de distribuciones Linux, donde voy recogiendo las que he ido probando y las que merece la pena conocer.
¿Qué es Parrot OS?
Parrot OS (también llamada Parrot Security) es una distribución Linux basada en Debian mantenida por el proyecto Parrot. Según su propia web, acumula más de 50 millones de descargas en una década de desarrollo continuo, y la utilizan a diario auditores de ciberseguridad, investigadores, estudiantes y empresas que necesitan un entorno fiable para trabajar en seguridad y privacidad.
Sus señas de identidad, tal y como las presenta el proyecto, son:
- Ligera: funciona con soltura incluso en hardware antiguo.
- Modular: puedes instalar solo lo que necesitas en lugar de cargar con cientos de herramientas.
- Actualizada: recibe actualizaciones continuas para mantenerse al día y segura.
- Preparada para la nube: optimizada para entornos virtuales y cloud.
- Segura: incluye funciones de privacidad y anonimato de serie.
Ediciones disponibles
Aunque Parrot es una distribución pensada como herramienta para analizar la seguirdad de redes y equipos en empresas, también se puede usar como:
| Edición | Para quién es |
|---|---|
| Home | Uso diario, privacidad y desarrollo. Las herramientas de pentesting se pueden instalar a mano para montar un entorno ligero y a medida. |
| Security | Sistema de propósito especial para pruebas de penetración y operaciones de Red Team, con un arsenal completo de herramientas listas para usar. |
| HTB | Pensada para quienes usan Hack The Box y juegan CTF, con las herramientas y flujos más habituales ya configurados. |
| Raspberry Pi | La experiencia Parrot en placas ARM: laboratorios compactos y pentesting portátil. |
| Docker | Imágenes preparadas (Core y Security) para contenedores. |
| WSL | Parrot dentro de Windows 10 y 11 (x86_64). |
| Debian Conversion Script | Script para convertir una instalación de Debian en Parrot. |
Además, desde la versión 7.0 el escritorio por defecto es KDE Plasma (antes era MATE), aunque siguen existiendo variantes (spins) con MATE, LXQt y Enlightenment.
Edición Home
La edición Home es Parrot sin el arsenal de herramientas de penetración. Es una distribución para el día a día, la privacidad y el desarrollo. Lo que la distingue de otras distribuciones basadas en Debian es el conjunto de herramientas de privacidad que trae de serie. Si más adelante las necesitas, se instalan encima con apt install parrot-tools-full
Qué la diferencia de otras distribuciones basadas en Debian
- Privacidad desde el primer arranque. Incluye herramientas como AnonSurf, Tor Browser u OnionShare para ocultarnos y pasar desapercibidos en internet. AnonSurf redirige todo el tráfico del sistema por Tor, no solo el del navegador. En Debian, Ubuntu o Mint tendrías que montarlo tú. techspot
- Escritorio propio y ligero. Parrot 7 usa KDE Plasma 6 con un tema propio pensado para que sea muy ligero, y Wayland por defecto. techspot
- Base estable de Debian 13. Una comparativa la describe como Debian 13 estable con herramientas que se actualizan por encima. Algún análisis más antiguo habla de Debian Testing, así que conviene confirmarlo en la documentación oficial antes de afirmarlo en el artículo. computingforgeeks
- Modularidad. Para quien quiere partir de cero existe la edición Core, y se puede ir añadiendo la Home o la Security después.
- Orientación a seguridad sin obligarte a usar «la versión hacker». Te da un sistema cotidiano con la misma comunidad y repositorios que la edición de pentesting.
Puntos a tener en cuenta
- Su comunidad es menor que la de Ubuntu o Mint, y no está pensada para quien busca una transición suave desde Windows como Zorin.
- Las herramientas de privacidad ayudan, pero no te hacen anónimo por arte de magia.
Requisitos mínimos del sistema
Para la versión seguiridad:
- Procesador
- Procesador de cuatro núcleos
- Memoria
- Mínimo 4 GB (recomendados 8 GB)
- Almacenamiento
- 40 GB de espacio disponible
- Gráficos
- Resolución mínima 1024x768
- Red
- Se recomienda adaptadores Ethernet y Wi-Fi
Edición para el hogar:
- Procesador
- Procesador de doble núcleo
- Memoria
- Mínimo 2 GB (se recomienda 4 GB)
- Almacenamiento
- 20 GB de espacio disponible
- Gráficos
- No hay requisitos específicos
- Red
- Adaptador Ethernet y Wi-Fi
Raspberry Pi:
- Procesador
- Raspberry Pi 3/4/400/5
- Memoria
- Mínimo 2 GB (se recomienda 4 GB)
- Almacenamiento
- Tarjeta SD mínima de 16 GB (se recomienda 32 GB)
- Gráficos
- Salida HDMI soportada
- Red
- Ethernet o Wi-Fi (integrado o USB)
Novedades de Parrot OS 7.4
La versión 7.4, publicada a principios de octubre de 2026 y que llega tres meses después de la 7.3, trae varios cambios interesantes:
- AnonSurf 6.0: la herramienta que redirige el tráfico del sistema a través de la red Tor pasa a funcionar con systemd para arrancar, parar, reiniciar, gestionar el arranque y pedir una nueva identidad Tor. Los cambios en DNS, cortafuegos, IPv6 y configuración de Tor son más fiables, y las sesiones interrumpidas pueden recuperarse solas al iniciar el sistema. La interfaz de línea de comandos añade comprobación de IP pública y estado de Tor, herramientas DNS, salida en JSON y soporte para Nyx.
- Parrot Discovery: una nueva aplicación de primer arranque que, más allá de dar la bienvenida, ayuda a instalar navegadores, editores, aplicaciones de chat, herramientas de contenedores, juegos y utilidades de privacidad mediante comandos APT y Flatpak.
- ISO optimizadas para procesadores recientes: imágenes oficiales con los niveles de arquitectura amd64v3 y arm64v8.2, que aprovechan instrucciones de CPU más modernas.
- Kernel Linux 7.1 y actualización de herramientas como Metasploit Framework, Bettercap, Kismet, ffuf, dnsx o TheHarvester.
- Imágenes actualizadas para Raspberry Pi.
¿Para qué sirve en la práctica?
- Aprender ciberseguridad: con la edición Security o la de HTB tienes un laboratorio listo para practicar en entornos controlados.
- Auditorías autorizadas: es una herramienta habitual para profesionales que realizan pruebas de penetración con permiso del propietario de los sistemas.
- Privacidad en el día a día: la edición Home, junto con AnonSurf y otras utilidades, permite un uso cotidiano con un enfoque más cuidadoso con los datos.
- Desarrollo: incluye lo necesario para programar sin tener que montar todo desde cero.
- Laboratorios portátiles: con la edición para Raspberry Pi.
⚠️ Importante: las herramientas de seguridad ofensiva solo deben usarse sobre sistemas propios o con autorización expresa. Usarlas contra equipos o redes ajenas sin permiso es ilegal.
Parrot OS frente a Kali Linux
Todavía no tengo un artículo dedicado a Kali Linux, pero como es la comparación inevitable, te cuento las diferencias principales. Ambas son distribuciones basadas en Debian, orientadas a la seguridad y con un catálogo enorme de herramientas, así que conviene fijarse en el enfoque de cada una.
| Aspecto | Parrot OS | Kali Linux |
|---|---|---|
| Origen y mantenimiento | Proyecto Parrot (Parrot Security). | Offensive Security (OffSec); nació como sucesora de BackTrack. |
| Base | Debian. | Debian. |
| Enfoque | Seguridad, privacidad y desarrollo; admite uso diario con la edición Home. | Centrada casi por completo en pentesting y forense; no está pensada como sistema de uso diario. |
| Ediciones | Home, Security, HTB, Raspberry Pi, Docker, WSL… | Imágenes de instalación, live, máquinas virtuales, ARM, contenedores, WSL y NetHunter (Android). |
| Escritorio por defecto | KDE Plasma (con spins MATE, LXQt y Enlightenment). | Xfce por defecto, con opciones como GNOME y KDE Plasma. |
| Privacidad | AnonSurf y herramientas de anonimato integradas en la propuesta de la distro. | Cuenta con utilidades como kali-undercover, pero la privacidad no es el eje del proyecto. |
| Peso y modularidad | Se presenta como ligera y modular; la edición Home parte sin el arsenal completo. | Metapaquetes por categorías; la instalación completa es voluminosa. |
| Ritmo de versiones | Versiones periódicas (7.4 en octubre de 2026). | Rolling release con versiones trimestrales. |
| Ecosistema | Muy ligada a la comunidad CTF y a Hack The Box. | Estándar de facto en cursos y certificaciones de seguridad ofensiva. |
¿Cuál elegir?
- Si buscas la referencia más extendida en formación y documentación de pentesting, Kali tiene la ventaja de que casi todos los tutoriales la toman como base.
- Si quieres una sola distribución para trabajar y para aprender, con un enfoque en privacidad y la posibilidad de montarte un sistema cotidiano con herramientas de seguridad opcionales, Parrot encaja mejor.
- Si tu equipo es modesto, Parrot Home con un escritorio ligero (como LXQt) es un punto de partida razonable.
Mi recomendación es sencilla: pruébalas ambas en una máquina virtual y quédate con la que se adapte a tu forma de trabajar.
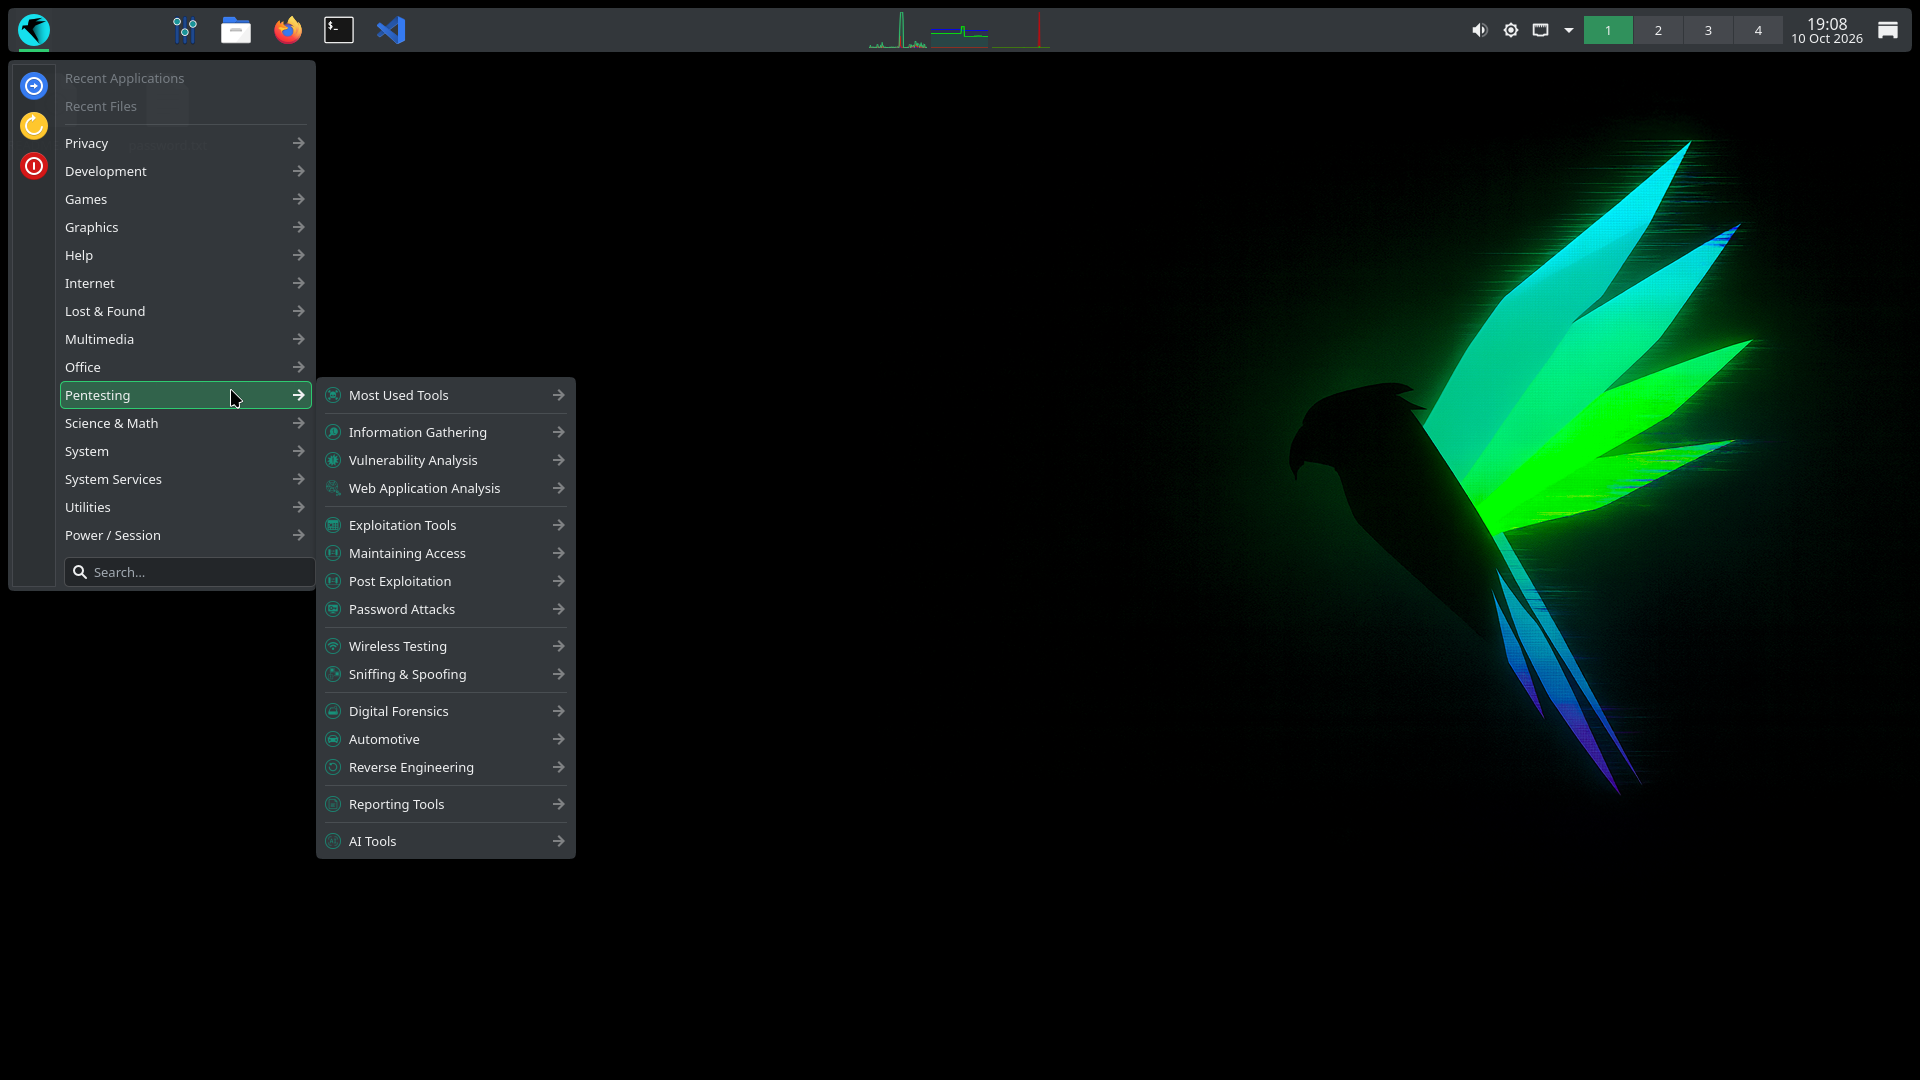
Herramientas de Parrot :
La página web de Parrot Tools actúa directorio interactivo y catálogo oficial donde se puede consultar de forma ordenada todo el software incluido en el sistema operativo, agrupado por categorías según su finalidad.
Las Categorías y Herramientas más Importantes
En este repositorio y en el propio sistema operativo, las herramientas se dividen en varias áreas esenciales:
1. Recopilación de Información (Information Gathering / Reconnaissance)
Herramientas destinadas a investigar y obtener datos sobre un objetivo (redes, servidores, dominios, etc.) antes de realizar cualquier prueba.
- Nmap: El escáner de redes por excelencia. Permite descubrir hosts activos, puertos abiertos, servicios y sistemas operativos.
- theHarvester: Diseñado para buscar correos electrónicos, subdominios, nombres y otra información pública (OSINT) utilizando fuentes abiertas.
- Recon-ng: Un framework modular en Python enfocado en recopilar inteligencia sobre objetivos web de manera automatizada.
2. Análisis de Vulnerabilidades (Vulnerability Analysis)
Diseñadas para escanear sistemas y aplicaciones en busca de fallos de seguridad conocidos.
- Nikto: Un escáner de servidores web que comprueba la presencia de archivos peligrosos, software desactualizado y malas configuraciones.
- Lynis: Herramienta de auditoría de seguridad para sistemas basados en Linux y UNIX, ideal para endurecimiento (hardening).
3. Explotación (Exploitation Tools)
Programas que permiten comprobar si las vulnerabilidades detectadas son explotables de forma controlada.
- Metasploit Framework: El framework de explotación más popular del mundo, que incluye una enorme base de datos de exploits, payloads y herramientas auxiliares.
- Sqlmap: Automatiza por completo la detección y explotación de vulnerabilidades de inyección SQL en aplicaciones web.
- BeEF (Browser Exploitation Framework): Permite evaluar la seguridad de un navegador web y lanzar ataques del lado del cliente.
4. Auditoría Inalámbrica (Wireless Attacks)
Herramientas enfocadas en probar la robustez de las redes Wi-Fi.
- Aircrack-ng Suite: Un conjunto completo de herramientas para evaluar la seguridad de redes inalámbricas (captura de paquetes, descifrado de claves WEP/WPA/WPA2, etc.).
- Wifite: Automatiza los ataques contra redes Wi-Fi de forma sencilla.
5. Ataques de Contraseñas (Password Attacks)
Utilizadas para comprobar la resistencia de las contraseñas o recuperar claves mediante ataques de fuerza bruta o diccionarios.
- John the Ripper: Un potente y rápido cracker de contraseñas.
- Hashcat: Considerada una de las herramientas de recuperación de hashes más rápidas del mundo, apoyada por la aceleración de GPU.
- Hydra: Permite realizar ataques de fuerza bruta en línea contra una gran variedad de protocolos (SSH, FTP, Telnet, HTTP, etc.).
6. Análisis Forense (Forensics)
Herramientas para la investigación de incidentes y análisis de evidencias digitales.
- Autopsy: Una plataforma digital forense con interfaz gráfica para examinar discos duros y recuperar archivos borrados.
- Volatility: Una avanzada herramienta de análisis forense de memoria RAM para investigar infecciones de malware y ataques en ejecución.
7. Análisis de Tráfico y Redes (Sniffing & Spoofing)
- Wireshark: El analizador de protocolos de red más conocido del mundo para inspeccionar paquetes en tiempo real.
- Ettercap / Bettercap: Herramientas para ataques de intermediario (Man-in-the-Middle), interceptación de tráfico y suplantación en redes locales.
8. Privacidad y Anonimato (Privacy)
Una de las señas de identidad de Parrot OS es su enfoque en la privacidad del usuario:
- AnonSurf: Una utilidad propia de Parrot para redirigir todo el tráfico de red de forma transparente a través de la red Tor y cifrar las conexiones.
Cómo probarla sin riesgos
- Entra en la página de descargas de Parrot y elige la edición que necesites (para empezar, Home o Security).
- Verifica la descarga con el hash que ofrece el proyecto.
- Crea una máquina virtual (VirtualBox, VMware, GNOME Boxes…) o grábala en un USB y arranca en modo live.
- Si te convence, instálala. Para laboratorios, la edición para WSL o las imágenes Docker son otra opción rápida.


